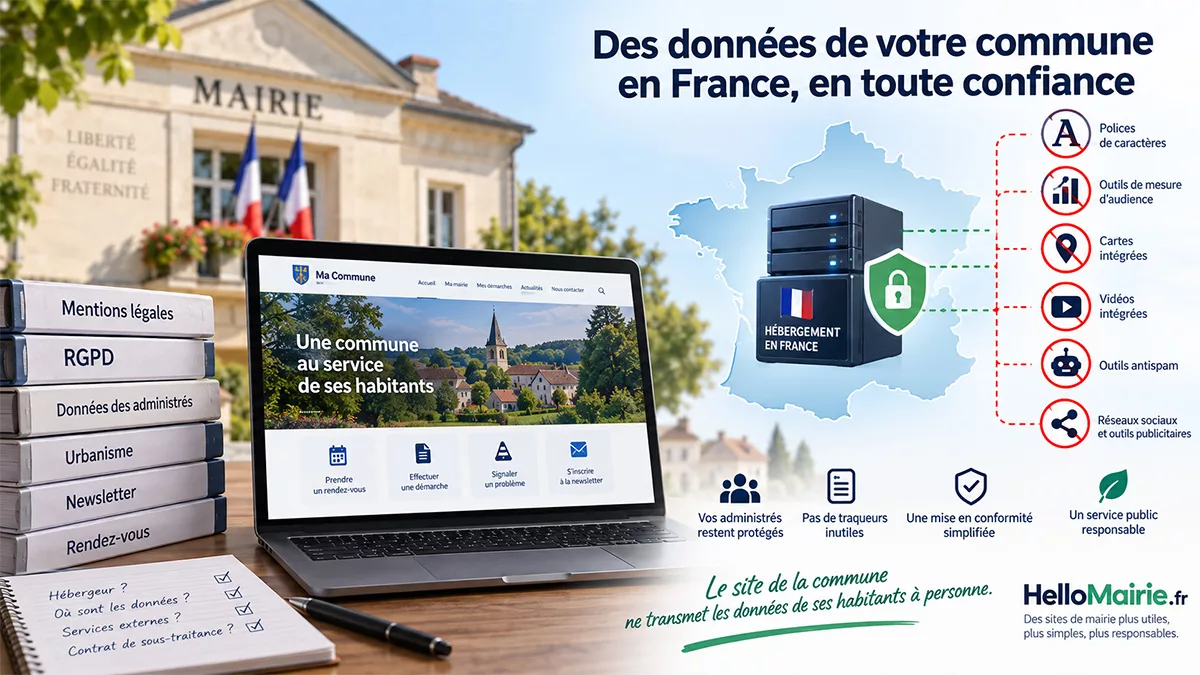
Une question simple, rarement posée
Où sont stockées les données du site de votre commune ? Les demandes de rendez-vous, les signalements, les adresses de la newsletter, les pièces jointes des dossiers d'urbanisme : sur quel serveur, dans quel pays, chez quelle entreprise ?
Dans la plupart des mairies, la réponse est « il faudrait demander au prestataire ». Or cette information doit figurer dans vos mentions légales : le nom, l'adresse et le téléphone de l'hébergeur. Si vous ne pouvez pas répondre, vos mentions légales sont soit incomplètes, soit recopiées d'un autre site.
Pourquoi le pays d'hébergement compte
Le règlement européen sur la protection des données encadre strictement les transferts de données personnelles en dehors de l'Union européenne. La difficulté vient de ce que certains prestataires sont soumis à des législations extra-européennes qui permettent aux autorités de leur pays d'accéder aux données qu'ils détiennent, y compris lorsque les serveurs sont physiquement situés en Europe.
Pour une entreprise privée, c'est un arbitrage. Pour une commune, c'est plus délicat : vous traitez des données que vos administrés sont obligés de vous confier. Un habitant peut choisir de ne pas s'inscrire sur un réseau social ; il ne peut pas choisir de ne pas déposer sa demande d'urbanisme en mairie. Cette asymétrie crée une responsabilité particulière, et c'est l'argument qui emporte généralement l'adhésion en conseil municipal.
C'est aussi la direction prise par l'État, qui privilégie pour ses propres services des solutions hébergées en France et protégées des législations extraterritoriales.
Le point que personne ne regarde : les services invisibles
Voici l'aspect le plus surprenant du sujet. Même un site hébergé en France peut transmettre des données de vos visiteurs à l'étranger, à leur insu et au vôtre, par le simple jeu des composants qu'il charge.
Les polices de caractères. Beaucoup de sites chargent leurs polices depuis un service américain. Chaque fois qu'un habitant ouvre une page, son adresse IP est transmise à ce service, sans consentement. Cette pratique a valu des mises en cause à plusieurs organisations en Europe. La solution est triviale : héberger les polices sur le site lui-même. Encore faut-il l'avoir fait.
Les outils de mesure d'audience. Les solutions statistiques les plus répandues transfèrent les données de navigation hors d'Europe et déposent des traceurs, ce qui impose en outre un bandeau de consentement.
Les cartes et les vidéos intégrées. Un plan interactif ou une vidéo insérée dans une page charge des composants extérieurs et dépose des traceurs dès l'affichage de la page, avant même que le visiteur ait cliqué sur quoi que ce soit.
Les outils antispam des formulaires. Certains dispositifs de vérification très répandus fonctionnent en analysant le comportement du visiteur, données transmises à l'étranger.
Additionnés, ces composants font qu'un site municipal parfaitement bien intentionné expose l'adresse IP et le parcours de chacun de ses visiteurs à plusieurs entreprises étrangères. Aucune commune n'a décidé cela : c'est arrivé par défaut, parce que ce sont les briques habituelles des sites web.
Comment vérifier votre situation
Trois vérifications simples, que vous pouvez demander à votre prestataire par écrit :
- Qui héberge le site, et où sont physiquement les données ? Demandez le nom de l'entreprise et le pays. Cette information doit figurer dans vos mentions légales.
- Quels services extérieurs le site charge-t-il ? Polices, statistiques, cartes, vidéos, antispam, boutons de partage.
- Existe-t-il un contrat de sous-traitance au sens du RGPD ? Votre prestataire traite des données pour votre compte : cet encadrement est obligatoire, et c'est vous, en tant que responsable de traitement, qui devez pouvoir le produire.
Si ces réponses tardent, c'est en soi une information. Notre article sur la conformité RGPD du site d'une mairie reprend l'ensemble des obligations, et changer de prestataire sans rien perdre explique la marche à suivre si vous décidez de bouger.
Le choix retenu par HelloMairie
Nous avons tranché ce sujet en amont, une fois pour toutes : les sites et les données sont hébergés en France, chez un hébergeur français identifié, dont les coordonnées figurent dans les mentions légales livrées avec votre site.
Surtout, aucun service extérieur n'est chargé par les pages. Les polices de caractères sont installées sur le site, la mesure d'audience est intégrée et ne dépose aucun traceur, et il n'y a ni outil publicitaire, ni bouton de réseau social qui vous suit. Cela a deux conséquences très concrètes pour une commune : vos visiteurs ne sont exposés à aucune entreprise tierce, et la question du bandeau cookies s'en trouve considérablement simplifiée.
C'est un choix technique, mais il se défend en une phrase devant un conseil municipal : le site de la commune ne transmet les données de ses habitants à personne. Notre page RGPD et site internet de mairie détaille ce fonctionnement.
L'application mobile suit la même règle
Le sujet vaut au-delà du site. Beaucoup d'applications communales reposent sur des plateformes qui collectent des données d'usage à des fins publicitaires, ce qui est difficilement acceptable pour un service public.
L'application mobile de la commune fournie avec HelloMairie fonctionne sans création de compte et sans collecte publicitaire : l'habitant l'installe, choisit les informations qu'il veut recevoir, et rien d'autre ne quitte son téléphone. Les données restent en France, avec celles du site. Elle est gratuite pour vos administrés et comprise dans l'abonnement dès 39 € par mois — vous n'avez donc pas à arbitrer entre le coût et la protection des données de vos habitants.
Vérifions ce que charge votre site actuel. Demandez votre accès de démonstration : vous recevez par e-mail un site de mairie complet à parcourir. Pendant la présentation gratuite de 30 minutes, nous regardons ensemble quels services extérieurs votre site sollicite aujourd'hui et où partent les données de vos visiteurs. Sans engagement, à partir de 39 € par mois.